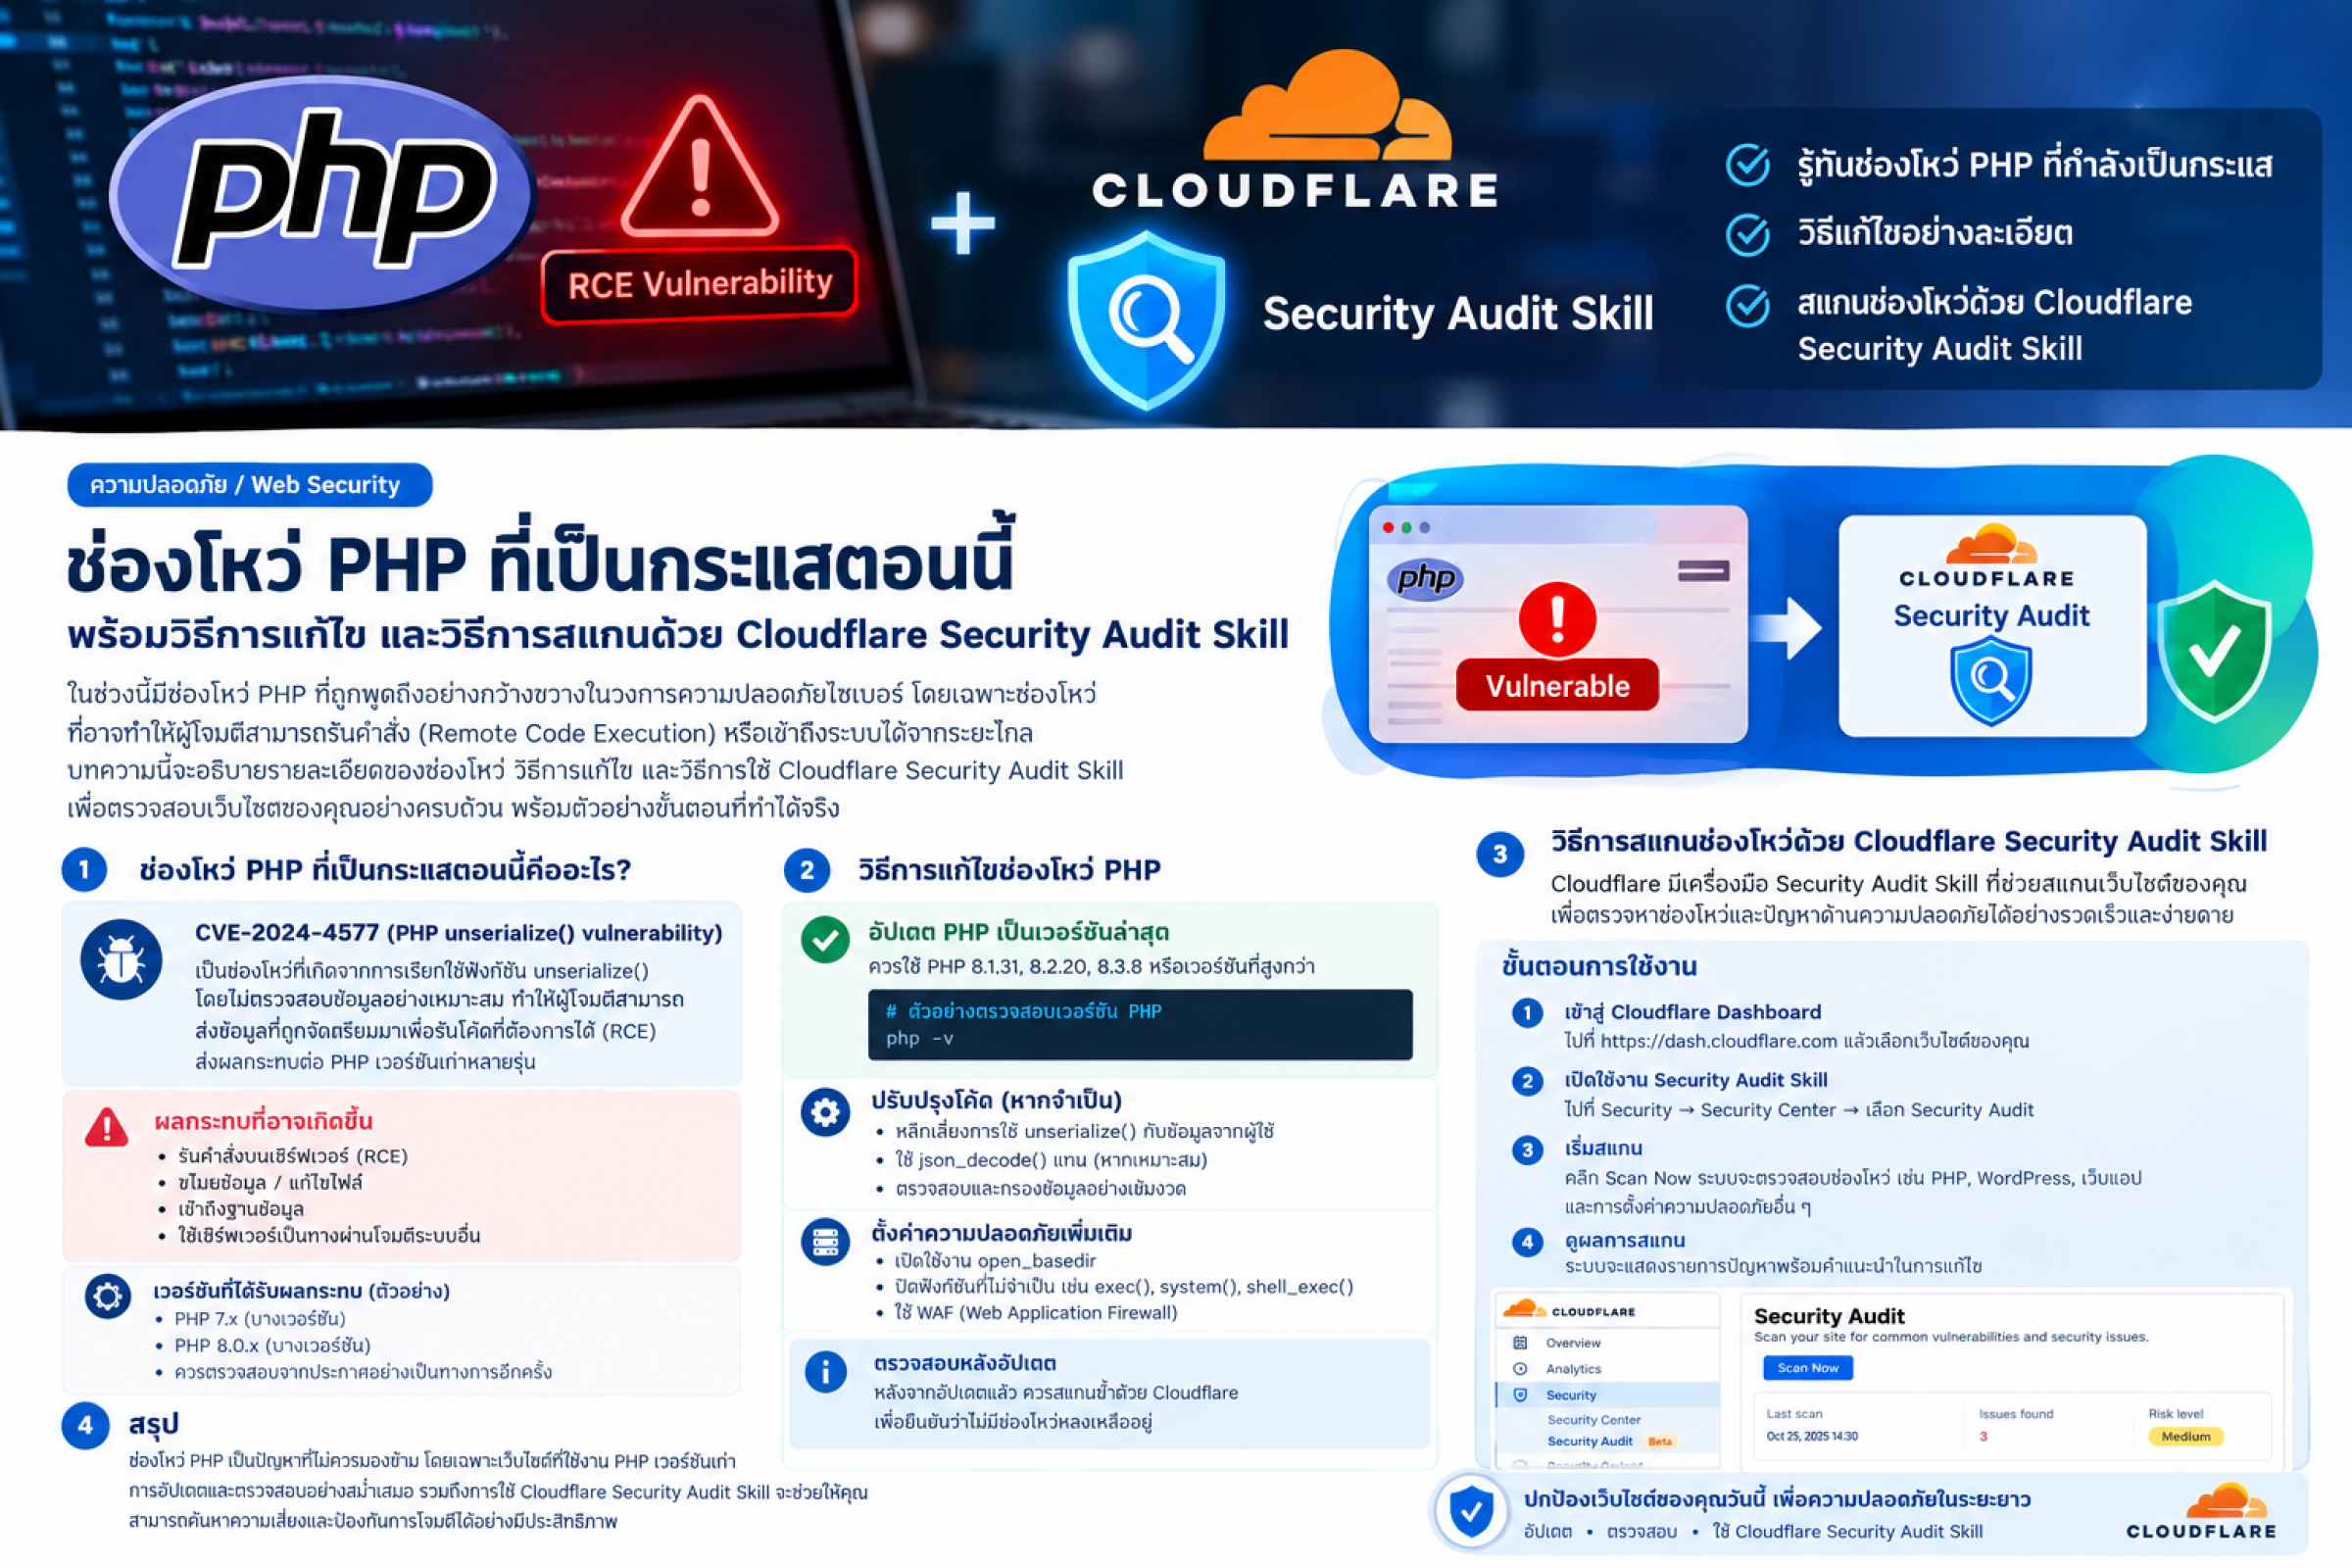
ด่วน! ช่องโหว่ PHP ระดับ Critical เสี่ยงถูกยึดเซิร์ฟเวอร์ พร้อมวิธีอัปเดตแพตช์และตรวจสอบเว็บไซต์ด้วย Cloudflare Security Audit Skill
25 October 2026 MatumWebเตือนภัย! ช่องโหว่ PHP เสี่ยงเปิดทางแฮกเกอร์ยึดเว็บไซต์ พร้อมวิธีตรวจสอบและป้องกันด้วย Cloudflare Security Audit Skill
เว็บไซต์ที่พัฒนาด้วย PHP ยังคงเป็นเป้าหมายสำคัญของผู้โจมตี โดยเฉพาะเว็บไซต์ที่ไม่ได้อัปเดตระบบมานาน ใช้ปลั๊กอินที่ล้าสมัย หรือปล่อยให้เซิร์ฟเวอร์ทำงานด้วยการตั้งค่าที่ไม่ปลอดภัย แม้เว็บไซต์จะเปิดใช้งานได้ตามปกติ แต่ก็ไม่ได้หมายความว่าจะปลอดภัยจากช่องโหว่เสมอไป
สิ่งที่ผู้ดูแลเว็บไซต์ควรให้ความสำคัญไม่ใช่แค่การป้องกันไม่ให้คนแปลกหน้าเข้าถึงหน้าเว็บ แต่ต้องตรวจสอบด้วยว่าระบบ PHP ที่อยู่เบื้องหลังได้รับการอัปเดตแล้วหรือยัง และมีจุดไหนที่ผู้โจมตีสามารถใช้เป็นช่องทางเข้าสู่ระบบได้บ้าง
บทความนี้จะพาไปทำความเข้าใจเกี่ยวกับช่องโหว่ PHP วิธีตรวจสอบเวอร์ชันที่ใช้งานจริง แนวทางลดความเสี่ยง และการใช้ Cloudflare Security Audit Skill ช่วยตรวจสอบซอร์สโค้ดเว็บไซต์อย่างเป็นขั้นตอน
ช่องโหว่ PHP อันตรายอย่างไร ทำไมเจ้าของเว็บไซต์จึงไม่ควรมองข้าม?
PHP เป็นภาษาที่ใช้พัฒนาเว็บไซต์จำนวนมาก ตั้งแต่เว็บไซต์บริษัท ระบบสมาชิก ร้านค้าออนไลน์ ไปจนถึงระบบจัดการเนื้อหาอย่าง WordPress ความแพร่หลายนี้ทำให้ช่องโหว่ที่เกี่ยวข้องกับ PHP อาจส่งผลกระทบต่อเว็บไซต์ได้เป็นวงกว้าง โดยเฉพาะเมื่อเว็บไซต์ใช้เวอร์ชันที่ไม่ได้รับการแก้ไขด้านความปลอดภัยแล้ว
หนึ่งในประเภทช่องโหว่ที่น่ากังวลคือ Remote Code Execution หรือ RCE ซึ่งหมายถึงสถานการณ์ที่ผู้โจมตีสามารถทำให้ระบบเป้าหมายประมวลผลคำสั่งหรือโค้ดที่ไม่ได้รับอนุญาตจากระยะไกลได้ หากช่องโหว่นั้นเกิดขึ้นใน PHP Runtime และมีเงื่อนไขที่เอื้อให้โจมตีสำเร็จ ผลกระทบอาจรุนแรงกว่าการเปลี่ยนแปลงหน้าเว็บไซต์ทั่วไป
ตัวอย่างความเสียหายที่อาจเกิดขึ้น ได้แก่ การเข้าถึงข้อมูลที่เซิร์ฟเวอร์มีสิทธิ์อ่าน การแก้ไขไฟล์เว็บไซต์ การติดตั้งโค้ดอันตราย หรือใช้เซิร์ฟเวอร์เป็นจุดเริ่มต้นในการโจมตีระบบอื่น ทั้งนี้ ผลกระทบจริงขึ้นอยู่กับช่องโหว่ เวอร์ชัน PHP การตั้งค่า และสิทธิ์ที่โปรเซสของเว็บไซต์ได้รับ
PHP2Shell คืออะไร และเกี่ยวข้องกับช่องโหว่ RCE อย่างไร?
PHP2Shell เป็นชื่อที่ถูกใช้เรียกประเด็นช่องโหว่ PHP ที่ได้รับความสนใจในช่วงเวลานี้ โดยมีการกล่าวถึง CVE-2026-109618 และ CVE-2026-109619 ซึ่งเกี่ยวข้องกับปัญหาการจัดการหน่วยความจำภายใน PHP
โดยทั่วไป PHP ต้องจัดการหน่วยความจำระหว่างประมวลผลคำขอจากผู้ใช้ หากเกิดข้อผิดพลาดในกระบวนการดังกล่าว อาจทำให้ข้อมูลหรือสถานะภายในระบบไม่อยู่ในสภาพที่ควรเป็น และในบางกรณีอาจนำไปสู่พฤติกรรมที่ไม่ปลอดภัยได้
อย่างไรก็ตาม การมีช่องโหว่ไม่ได้หมายความว่าทุกเว็บไซต์ที่ใช้ PHP จะถูกโจมตีได้ทันที ผู้โจมตียังต้องอาศัยเงื่อนไขที่เกี่ยวข้องกับเวอร์ชัน การตั้งค่า และสภาพแวดล้อมของระบบด้วย
สำหรับผู้ดูแลเว็บไซต์ สิ่งที่ควรทำคือไม่รอให้พบความผิดปกติก่อนจึงค่อยแก้ไข แต่ควรตรวจสอบประกาศจากผู้พัฒนา PHP และติดตั้งเวอร์ชันที่ได้รับการแก้ไขแล้วโดยเร็ว
สามารถติดตามประกาศด้านความปลอดภัยได้จากเว็บไซต์ทางการของ PHP ที่ https://www.php.net/
อีกจุดที่ควรตรวจสอบ: การตั้งค่า Session ของ PHP
นอกจากช่องโหว่ระดับ Runtime แล้ว การตั้งค่าของ PHP ก็เป็นอีกเรื่องที่ไม่ควรมองข้าม โดยเฉพาะ Session ซึ่งใช้เก็บสถานะการใช้งานของผู้ใช้ เช่น การเข้าสู่ระบบและข้อมูลที่เกี่ยวข้องกับเซสชัน
หากการจัดการ Session มีข้อผิดพลาด หรือมีการตั้งค่าที่เปิดโอกาสให้ข้อมูลจากคำขอถูกนำไปประมวลผลในลักษณะที่ไม่ปลอดภัย ก็อาจเพิ่มความเสี่ยงให้กับเว็บไซต์ได้
สำหรับประเด็น CVE-2026-115560 ควรตรวจสอบประกาศจาก PHP และหน่วยงานด้านความปลอดภัยที่เกี่ยวข้องโดยตรงก่อนดำเนินการ เนื่องจากสถานะแพตช์และรายละเอียดทางเทคนิคอาจเปลี่ยนแปลงได้
หากคำแนะนำของผู้พัฒนาระบุให้ปิด Session Upload Progress ชั่วคราว สามารถตรวจสอบการตั้งค่าที่เกี่ยวข้องในไฟล์ php.ini ได้ดังนี้
session.upload_progress.enabled = 0การตั้งค่านี้จะปิดความสามารถติดตามความคืบหน้าของการอัปโหลดไฟล์ผ่าน Session ซึ่งอาจเหมาะกับเว็บไซต์ที่ไม่ได้ใช้งานฟีเจอร์ดังกล่าว แต่ก่อนนำไปใช้จริง ควรตรวจสอบผลกระทบต่อระบบอัปโหลดไฟล์ของเว็บไซต์ด้วย
ที่สำคัญ การเปลี่ยนค่าการตั้งค่าเพียงรายการเดียวไม่ได้รับประกันว่าจะปิดช่องโหว่ได้ทั้งหมด จึงควรปฏิบัติตามคำแนะนำฉบับล่าสุดของผู้พัฒนา PHP ควบคู่กันไป
วิธีตรวจสอบว่าเว็บไซต์กำลังใช้ PHP เวอร์ชันใด
ก่อนจะอัปเดตหรือปรับแต่งระบบ สิ่งแรกที่ควรทำคือค้นหาให้ได้ว่าเว็บไซต์กำลังใช้ PHP เวอร์ชันใด เพราะบางเครื่องอาจติดตั้ง PHP ไว้หลายเวอร์ชัน และเวอร์ชันที่แสดงใน Command Line อาจไม่ตรงกับเวอร์ชันที่เว็บเซิร์ฟเวอร์ใช้งานจริง
หากมีสิทธิ์เข้าถึงเซิร์ฟเวอร์ผ่าน SSH หรือ Terminal สามารถตรวจสอบเบื้องต้นด้วยคำสั่งต่อไปนี้
php -vคำสั่งจะแสดงเวอร์ชัน PHP ที่กำลังถูกเรียกใช้ผ่าน Command Line เช่น PHP 8.3 หรือ PHP 8.4
แต่ถ้าเว็บไซต์ใช้ PHP-FPM หรือมีการกำหนดเวอร์ชันแยกตามเว็บไซต์ ควรตรวจสอบการตั้งค่าของ PHP-FPM และเว็บเซิร์ฟเวอร์เพิ่มเติมด้วย เพราะการดูเพียง php -v อาจทำให้เข้าใจผิดได้
สำหรับผู้ที่ใช้ Shared Hosting สามารถตรวจสอบเวอร์ชัน PHP ผ่าน Control Panel ของผู้ให้บริการ หรือสอบถามฝ่ายสนับสนุนให้ยืนยันเวอร์ชันที่เว็บไซต์ใช้งานจริง
ไม่แนะนำให้สร้างไฟล์ phpinfo() แล้วเปิดให้ทุกคนเข้าถึงผ่านอินเทอร์เน็ต เพราะหน้าเว็บดังกล่าวอาจเปิดเผยรายละเอียดของเซิร์ฟเวอร์และการตั้งค่าภายใน หากจำเป็นต้องใช้ตรวจสอบ ควรจำกัดสิทธิ์การเข้าถึงและลบไฟล์ออกทันทีเมื่อใช้งานเสร็จ
วิธีแก้ไขช่องโหว่ PHP ที่เจ้าของเว็บไซต์ควรทำ
เมื่อทราบเวอร์ชัน PHP แล้ว ขั้นตอนต่อไปคือการตรวจสอบว่ามีแพตช์แก้ไขช่องโหว่ที่เกี่ยวข้องหรือไม่ และวางแผนอัปเดตให้เหมาะสมกับระบบที่ใช้งานอยู่
1. อัปเดต PHP เป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว
ควรเลือกเวอร์ชันที่ยังได้รับการสนับสนุนและมีแพตช์ความปลอดภัย ไม่ควรเลือกใช้เวอร์ชันเก่าเพียงเพราะเว็บไซต์ยังทำงานได้ตามปกติ
ก่อนอัปเดตควรสำรองฐานข้อมูล ไฟล์เว็บไซต์ และไฟล์ตั้งค่าที่สำคัญ พร้อมทดสอบบนระบบ Staging หากเว็บไซต์มีผู้ใช้งานจริงจำนวนมากหรือมีระบบธุรกิจที่ต้องทำงานต่อเนื่อง
2. ตรวจสอบปลั๊กอินและ Dependencies
สำหรับเว็บไซต์ที่ใช้ WordPress หรือ Framework ต่าง ๆ ควรอัปเดตปลั๊กอิน ธีม และไลบรารีที่ใช้งานด้วย เนื่องจากการแก้ไขช่องโหว่ของ PHP เพียงอย่างเดียวไม่ได้รับประกันว่าส่วนประกอบอื่นของเว็บไซต์จะปลอดภัย
ควรลบปลั๊กอินที่ไม่ได้ใช้งาน และหลีกเลี่ยงการติดตั้งส่วนประกอบจากแหล่งที่ไม่น่าเชื่อถือ
3. จำกัดสิทธิ์ของเว็บเซิร์ฟเวอร์
บัญชีที่ใช้รันเว็บไซต์ควรมีสิทธิ์เท่าที่จำเป็น ไม่ควรให้สิทธิ์ระดับผู้ดูแลระบบโดยไม่มีเหตุผล เพราะหากเว็บไซต์ถูกเจาะ สิทธิ์ที่จำกัดจะช่วยลดขอบเขตความเสียหายได้
นอกจากนี้ ควรแยกไฟล์ที่ผู้ใช้สามารถอัปโหลดออกจากตำแหน่งที่สามารถประมวลผลเป็นสคริปต์ได้ และตรวจสอบการตั้งค่าการเข้าถึงไฟล์อย่างสม่ำเสมอ
4. ตรวจสอบ Log หลังแก้ไข
หลังติดตั้งแพตช์แล้ว ควรตรวจสอบ Access Log, Error Log และบันทึกเหตุการณ์ของระบบ เพื่อค้นหาคำขอที่ผิดปกติ การเรียกใช้ไฟล์ที่ไม่รู้จัก หรือพฤติกรรมที่อาจบ่งชี้ว่ามีการพยายามโจมตี
หากพบหลักฐานที่น่าสงสัย ไม่ควรสรุปว่าการอัปเดตแพตช์เพียงอย่างเดียวทำให้ระบบกลับมาปลอดภัยแล้ว ควรตรวจสอบการบุกรุกและดำเนินการตอบสนองเหตุการณ์อย่างเหมาะสมด้วย
Cloudflare Security Audit Skill ช่วยตรวจสอบเว็บไซต์ได้อย่างไร?
การอัปเดต PHP เป็นสิ่งสำคัญ แต่หากต้องการตรวจสอบว่าซอร์สโค้ดของเว็บไซต์ยังมีจุดเสี่ยงอื่นหรือไม่ การใช้เครื่องมือช่วยวิเคราะห์โค้ดก็เป็นอีกทางเลือกหนึ่งที่น่าสนใจ
Cloudflare Security Audit Skill เป็นชุดแนวทางสำหรับช่วย AI Coding Agent ตรวจสอบความปลอดภัยของซอร์สโค้ด โดยเน้นการค้นหาจุดที่อาจทำให้เกิดช่องโหว่ การวิเคราะห์หลักฐาน และการเสนอแนวทางแก้ไขตามบริบทของระบบ
สามารถดูโครงการได้ที่:
https://github.com/cloudflare/security-audit-skill
สิ่งที่ควรเข้าใจคือ Skill นี้ไม่ได้ทำหน้าที่เหมือนปุ่มสแกนเว็บไซต์บน Cloudflare Dashboard โดยตรง แต่ใช้ประกอบการทำงานของ AI Agent ที่รองรับการอ่านคำแนะนำและตรวจสอบโค้ดใน Repository
ส่วนผู้ที่ต้องการตรวจสอบการตั้งค่าของโดเมน เช่น DNS, SSL/TLS และการตั้งค่าความปลอดภัยที่เกี่ยวข้องกับ Cloudflare สามารถใช้ Cloudflare Security Center ซึ่งเป็นคนละส่วนกับการตรวจสอบซอร์สโค้ด
วิธีใช้ Cloudflare Security Audit Skill ตรวจสอบโค้ดเว็บไซต์ PHP
เริ่มจากดาวน์โหลด Repository ของโครงการจากแหล่งทางการ โดยเปิด Terminal แล้วใช้คำสั่ง:
git clone https://github.com/cloudflare/security-audit-skill.gitหลังจากดาวน์โหลดแล้ว ให้ตรวจสอบไฟล์เอกสารของ Skill และทำตามขั้นตอนติดตั้งที่ระบุไว้สำหรับ AI Coding Agent ที่คุณใช้งาน เนื่องจากแต่ละเครื่องมืออาจมีวิธีโหลด Skill แตกต่างกัน
ก่อนเริ่มตรวจสอบ ควรเตรียม Repository ของเว็บไซต์ที่ต้องการตรวจสอบ และหลีกเลี่ยงการนำข้อมูลลับ เช่น รหัสผ่าน ฐานข้อมูลจริง หรือ API Token เข้าไปในบริบทของ AI โดยไม่จำเป็น
เมื่อเตรียมระบบเรียบร้อยแล้ว สามารถสั่งให้ AI Agent เริ่มตรวจสอบในขอบเขตที่ชัดเจน เช่น ระบบ Login, Session, การอัปโหลดไฟล์, การรับข้อมูลจากผู้ใช้, การเชื่อมต่อฐานข้อมูล และการเรียกใช้คำสั่งของระบบปฏิบัติการ
ตัวอย่าง Prompt ที่สามารถนำไปปรับใช้ได้:
ตรวจสอบความปลอดภัยของ Repository PHP นี้
โดยใช้ Cloudflare Security Audit Skill ตามเอกสารทางการ

เริ่มจากการตรวจสอบแบบ Read-only และห้ามแก้ไขไฟล์

ให้ตรวจสอบ:
- PHP Runtime และการตั้งค่าที่เกี่ยวข้อง
- Authentication และ Session Management
- การรับข้อมูลจากผู้ใช้และการอัปโหลดไฟล์
- SQL Query และการเข้าถึงฐานข้อมูล
- File Operations และ Deserialization
- การเรียกใช้คำสั่งระบบปฏิบัติการ
- Dependencies และการตั้งค่า Deployment

สำหรับทุกประเด็นที่พบ ให้ระบุ:
1. ไฟล์และบรรทัดที่เกี่ยวข้อง
2. หลักฐานที่แสดงว่ามีความเสี่ยง
3. เงื่อนไขที่ทำให้เกิดช่องโหว่
4. ผลกระทบที่อาจเกิดขึ้น
5. วิธีแก้ไขที่เหมาะสม
6. วิธีทดสอบหลังแก้ไข

แยกผลเป็นช่องโหว่ที่ยืนยันได้
ประเด็นที่ต้องตรวจสอบเพิ่มเติม และรายการที่ไม่มีหลักฐานเพียงพอ

ห้ามทดสอบโจมตีระบบ Production
และห้ามเปิดเผยข้อมูลลับที่พบใน Repository
หลังจาก AI ตรวจสอบเสร็จ อย่าเพิ่งนำผลลัพธ์ไปแก้ไขทุกจุดทันที ควรอ่านหลักฐานและตรวจสอบว่าปัญหานั้นเกิดขึ้นจริงหรือไม่ โดยเฉพาะประเด็นที่เกี่ยวข้องกับการตั้งค่าเซิร์ฟเวอร์หรือ Dependencies ซึ่งอาจต้องทดสอบเพิ่มเติม
หากพบช่องโหว่ที่ยืนยันได้ ให้แก้ไขใน Branch แยก ทดสอบผลกระทบ และตรวจสอบซ้ำก่อนนำขึ้น Production
ตรวจสอบเว็บไซต์ผ่าน Cloudflare Security Center เพิ่มเติม
นอกจากการตรวจสอบซอร์สโค้ดแล้ว เจ้าของเว็บไซต์ที่ใช้ Cloudflare ยังสามารถตรวจสอบการตั้งค่าความปลอดภัยของโดเมนผ่าน Security Center ได้
เริ่มจากเข้าสู่ https://dash.cloudflare.com/ เลือกบัญชีและโดเมนที่ต้องการตรวจสอบ จากนั้นเข้าเมนู Security Center หรือ Security Insights ตามที่มีให้บริการในบัญชี
เมื่อพบรายการความเสี่ยง ควรอ่านรายละเอียดก่อนดำเนินการแก้ไข เช่น หากเป็นปัญหาเกี่ยวกับ DNS หรือ SSL/TLS ควรตรวจสอบการตั้งค่าปัจจุบันและผลกระทบที่อาจเกิดขึ้นกับเว็บไซต์ก่อนเปลี่ยนแปลง
หลังแก้ไขแล้ว ให้ตรวจสอบสถานะอีกครั้งและบันทึกผลการดำเนินงานไว้เป็นหลักฐาน
อย่างไรก็ตาม Cloudflare ไม่สามารถยืนยันแทนผู้ดูแลระบบได้ว่า PHP บนเซิร์ฟเวอร์ได้รับแพตช์แล้วหรือซอร์สโค้ดทั้งหมดปลอดภัย การใช้ WAF หรือบริการป้องกันการโจมตีจึงควรเป็นเพียงส่วนหนึ่งของมาตรการรักษาความปลอดภัยเท่านั้น
สรุป: อย่ารอให้เว็บไซต์ถูกโจมตีก่อนจึงค่อยแก้ไข
การรักษาความปลอดภัยของเว็บไซต์ PHP ไม่ได้จบลงที่การติดตั้ง Firewall หรือการเปิดใช้บริการป้องกันจาก Cloudflare แต่ต้องเริ่มจากการอัปเดตระบบที่มีช่องโหว่ ตรวจสอบการตั้งค่า และหมั่นทบทวนซอร์สโค้ดที่รับข้อมูลจากผู้ใช้ด้วย
สำหรับเจ้าของเว็บไซต์ที่ไม่แน่ใจว่าระบบของตนมีความเสี่ยงหรือไม่ ควรเริ่มจากการตรวจสอบเวอร์ชัน PHP และแพตช์ที่ติดตั้งอยู่ จากนั้นจึงใช้เครื่องมือช่วยตรวจสอบโค้ดและการตั้งค่าความปลอดภัยในส่วนที่เกี่ยวข้อง
Cloudflare Security Audit Skill สามารถช่วยจัดกระบวนการตรวจสอบซอร์สโค้ดให้เป็นระบบมากขึ้น ขณะที่ Cloudflare Security Center ช่วยให้ผู้ดูแลมองเห็นความเสี่ยงด้านการตั้งค่าของสินทรัพย์ที่อยู่ในบัญชี Cloudflare ได้ชัดเจนขึ้น
สุดท้ายนี้ ไม่มีเครื่องมือใดรับประกันความปลอดภัยได้ทั้งหมด การอัปเดตอย่างสม่ำเสมอ การตรวจสอบหลักฐาน และการเตรียมแผนรับมือเมื่อเกิดเหตุ ล้วนเป็นสิ่งที่เจ้าของเว็บไซต์ควรให้ความสำคัญไม่แพ้กัน
แหล่งข้อมูลสำหรับตรวจสอบเพิ่มเติม
PHP Official Website: https://www.php.net/
PHP Security Advisories: https://github.com/php/php-src/security/advisories
Cloudflare Security Audit Skill: https://github.com/cloudflare/security-audit-skill
Cloudflare Security Center: https://developers.cloudflare.com/security-center/
หมายเหตุ: ควรตรวจสอบสถานะ CVE และเวอร์ชันแพตช์จากประกาศทางการล่าสุดก่อนเผยแพร่หรือดำเนินการกับระบบจริง เนื่องจากข้อมูลช่องโหว่และแนวทางแก้ไขอาจเปลี่ยนแปลงได้ตามประกาศของผู้พัฒนา
The Latest New Articles
25 October 2026
25 October 2026
16 December 2024
21 November 2024
25 September 2021
23 September 2021
23 September 2021
26 March 2020
19 January 2020